Votre autorisation
Actifs et limites définis avant tout test.
Pour les équipes sécurité et produit du monde entier : validez les risques de vos applications et API, transmettez des preuves reproductibles et vérifiez chaque correction.
Rejoindre le piloteVoir comment ça fonctionne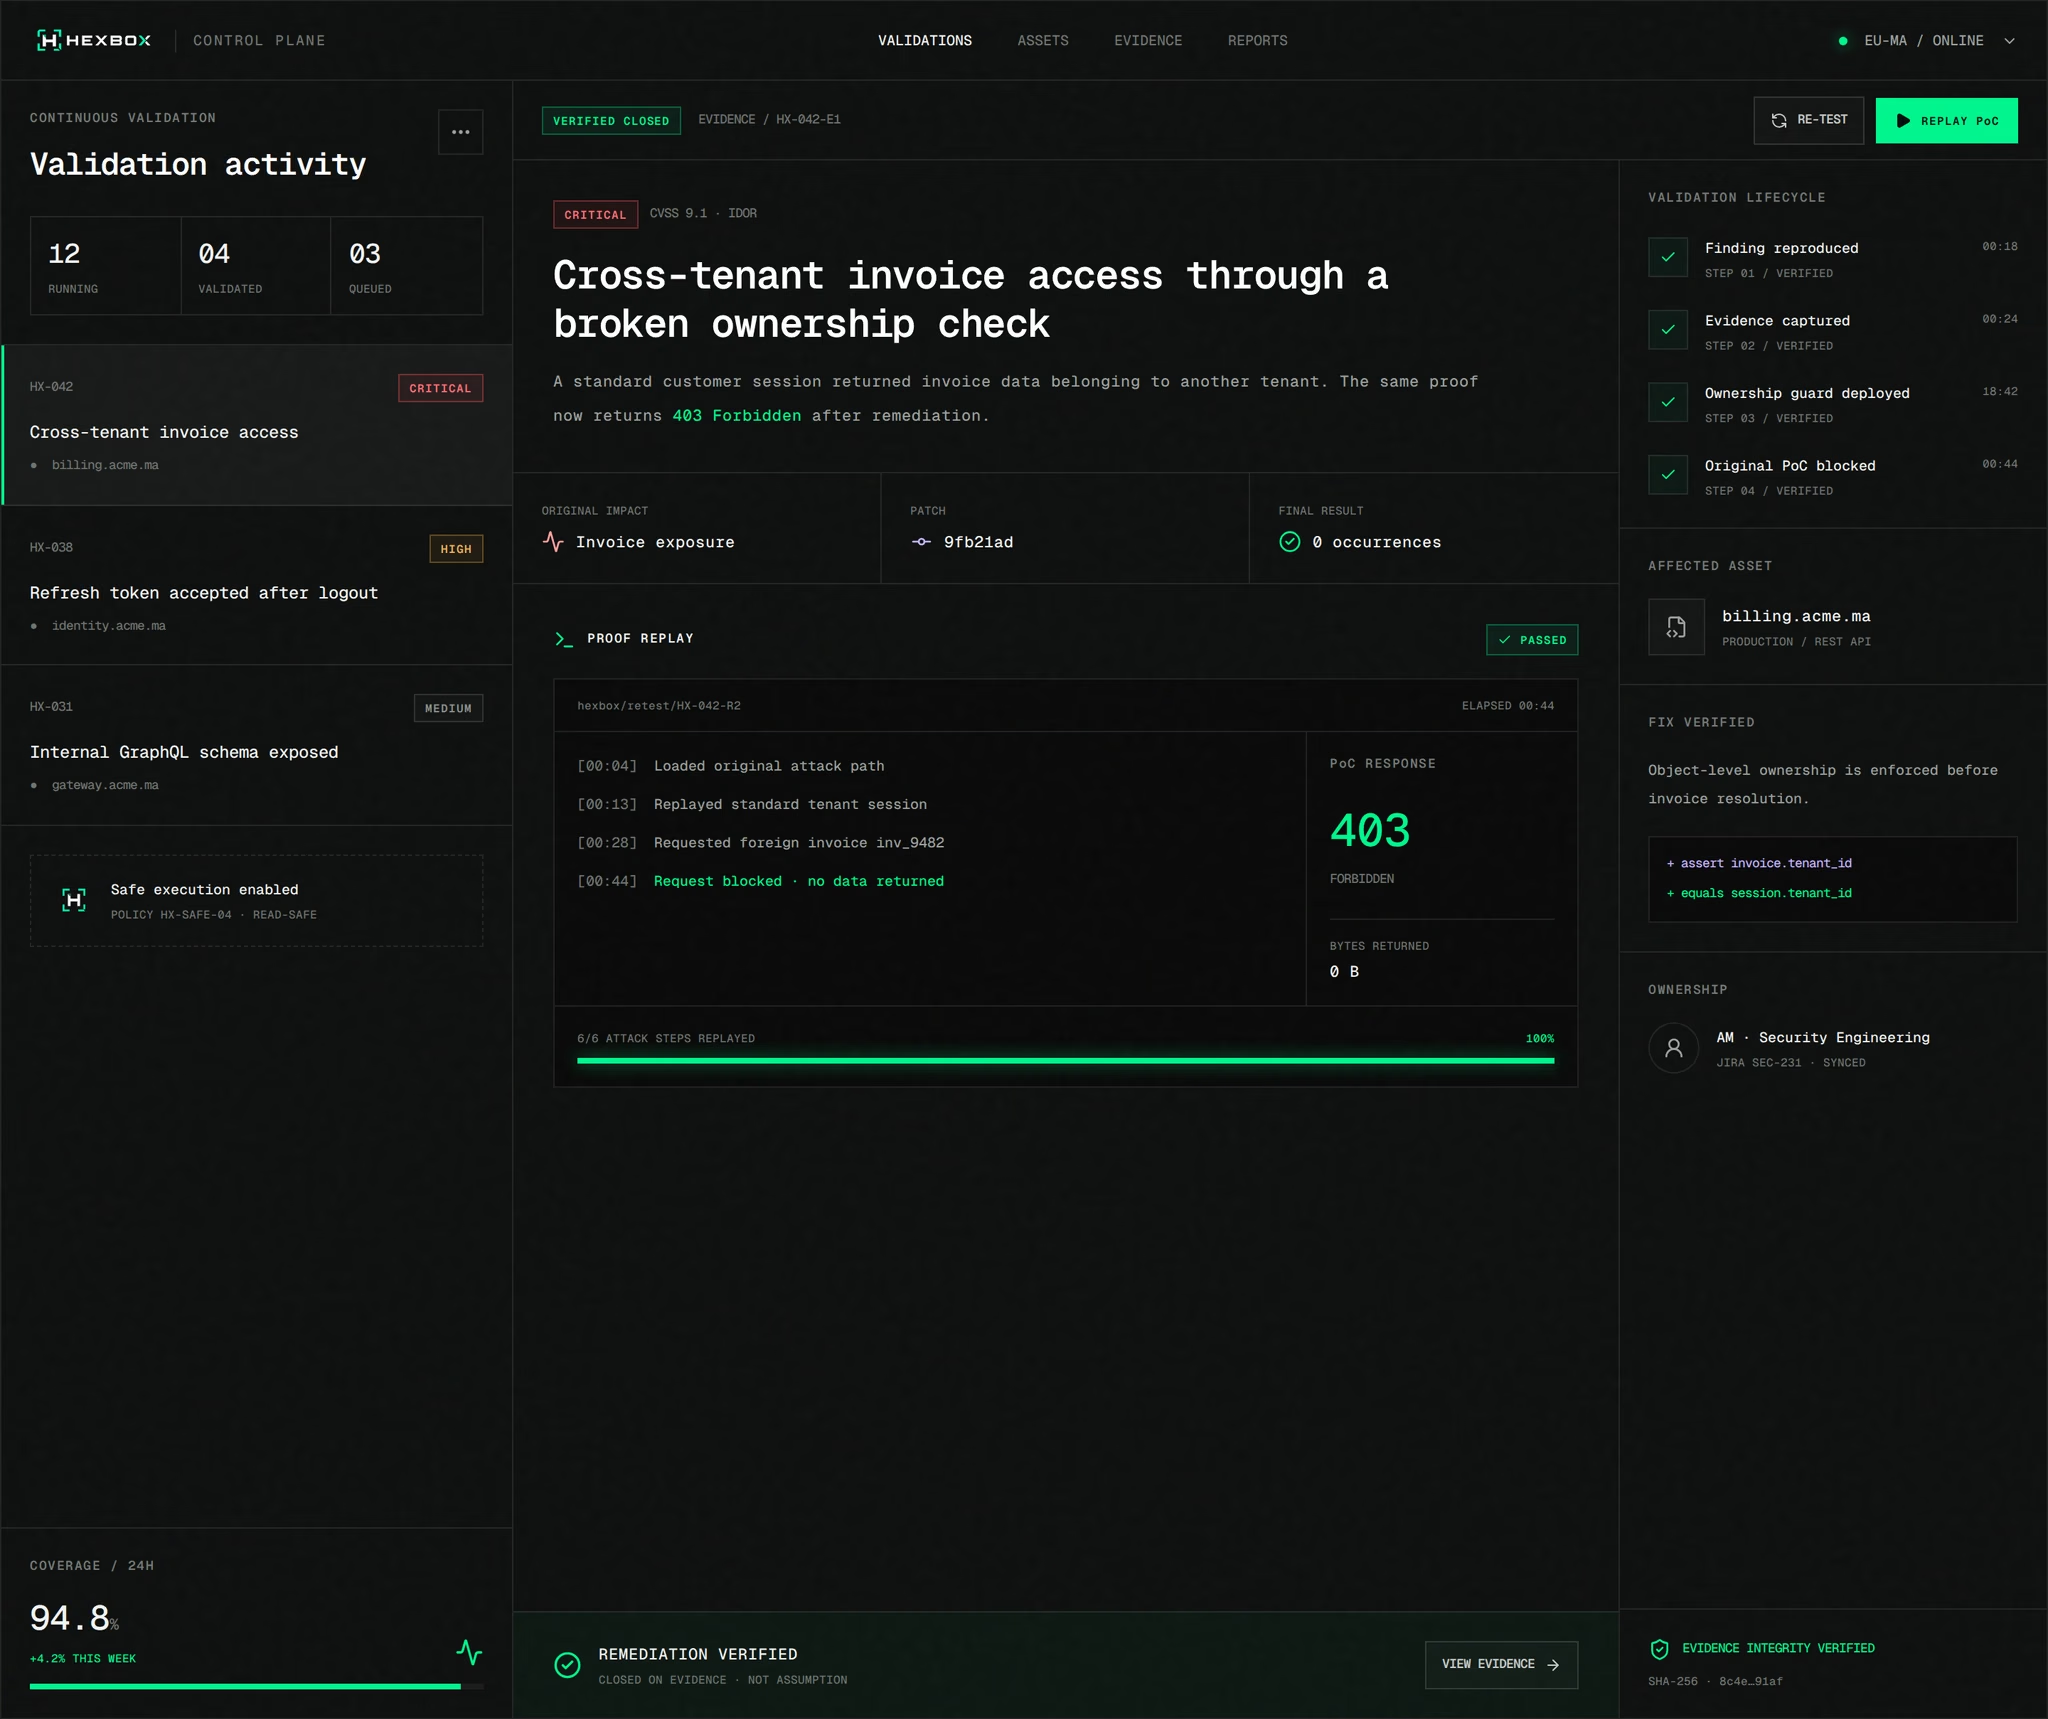
Une validation adaptée à votre surface d’attaque
[LE CONCEPT]
Une seule boucle, du premier test à la correction vérifiée.
Nous définissons ensemble les actifs à tester, les limites et les conditions d’arrêt.
Application web + API · comptes de test autorisés
Actifs et limites définis avant tout test.
Accès, preuves et conservation cadrés ensemble.
Contacts et procédure d’arrêt convenus à l’avance.
[POURQUOI HEXBOX]
La sécurité doit avancer au rythme de votre entreprise. Voici ce que HexBox change pour votre équipe.
Obtenez les premiers résultats en quelques heures sur le périmètre convenu. Votre équipe peut commencer à corriger plus vite.
Un test ponctuel montre votre sécurité à un instant donné. HexBox vérifie dans la durée et reteste les failles après correction.
L’automatisation réduit le coût des vérifications répétées. Vous pouvez tester plus souvent sans multiplier les missions manuelles.
Cadrez vos applications et API avec notre équipe à distance. Partagez des preuves que vos équipes sécurité et produit peuvent exploiter, où qu’elles travaillent.
Pour chaque faille confirmée : ce qui a été testé, comment reproduire le problème et le résultat du retest après correction.
Voir ce que cela donne sur votre périmètre[POURQUOI LE CONTINU]
Quand un pentest ponctuel se termine, les tests s’arrêtent. De nouvelles failles peuvent passer inaperçues jusqu’au prochain bilan.
Mission terminée. Tests arrêtés.
Tests répétés + corrections vérifiées
La mission se termine par un rapport. Les tests s’arrêtent ici.
Le rapport est un point de départ. Les tests sont répétés sur le périmètre convenu.
Réduire les périodes sans validation, plutôt qu’attendre le prochain pentest.
Comparaison d’un pentest ponctuel sans suivi. La fréquence des tests Hexbox est convenue sur votre périmètre autorisé.
[OFFRES]
Pentest IA et validation continue pour les équipes du monde entier. Devis en USD et périmètre adapté à vos applications et API.
Identifiez vos failles et les corrections à prioriser.
Devis personnalisé en USD
Testez dans la durée et vérifiez vos corrections.
Devis personnalisé en USD
Avant de démarrer : périmètre, durée et critères de réussite définis ensemble. Périmètre, facturation et taxes applicables précisés dans votre devis.
[FAQ]
Périmètre, preuves, sécurité. L’essentiel en six réponses.
Applications web, API, identités, exposition cloud et chemins d’attaque associés, dans un périmètre explicitement convenu.
Non. Un scanner détecte des possibilités. HEXBOX valide l’exploitabilité réelle, en sécurité, et enregistre la preuve.
Nous suivons les surfaces convenues, validons les changements significatifs, livrons les preuves et retestons les correctifs selon une cadence définie.
Chaque mission impose périmètre, contrôles, limites, isolation et procédure d’arrêt documentée.
Aux équipes sécurité et ingénierie qui exigent une meilleure priorisation, des preuves reproductibles et une remédiation vérifiée.
Oui. Le cadrage et la collaboration se font à distance, en français ou en anglais. Nous convenons ensemble du périmètre, des accès, du rythme des tests et des conditions commerciales, avec un devis en USD.
[L’ÉQUIPE FONDATRICE]
Quatre expertises complémentaires. Une même exigence : construire une sécurité qui se démontre.


Cofondateur et Responsable Sécurité et IA
[LA PROCHAINE ÉTAPE]
Passez à une sécurité offensive continue, fondée sur des preuves et prête à l’action.
Parler à HEXBOXParlons de vos actifs, de vos priorités et du périmètre à valider.